リスクマネジメント
リスクマネジメントに関する基本的な考え方
DICグループが長期経営計画「DIC Vision 2030」における成長シナリオを実現するためには、かつてなく多様で複雑なリスクを体系的にマネージしていくことが必要です。経営環境の変化やリスクの多様化に適切かつ柔軟に対応するとともに、これらのリスクの発生可能性と、リスクが顕在化することによる事業への影響とを速やかに把握、認識し、顕在化の未然防止、および顕在化した際に生じる影響の最小化を図るため、DICグループはリスクマネジメント活動を進めています。
リスクマネジメントに関する方針
DICグループは、リスクマネジメントの一貫した取り組みを企業風土、経営計画策定に組み込むことにより、運用面と戦略面での意思決定および経営資源配分を支援するとともに、コーポレートガバナンス体制の構築と責任あるリスクテイクにつなげることを目的として、「リスクマネジメントに関する方針」を制定しています。
リスクマネジメント
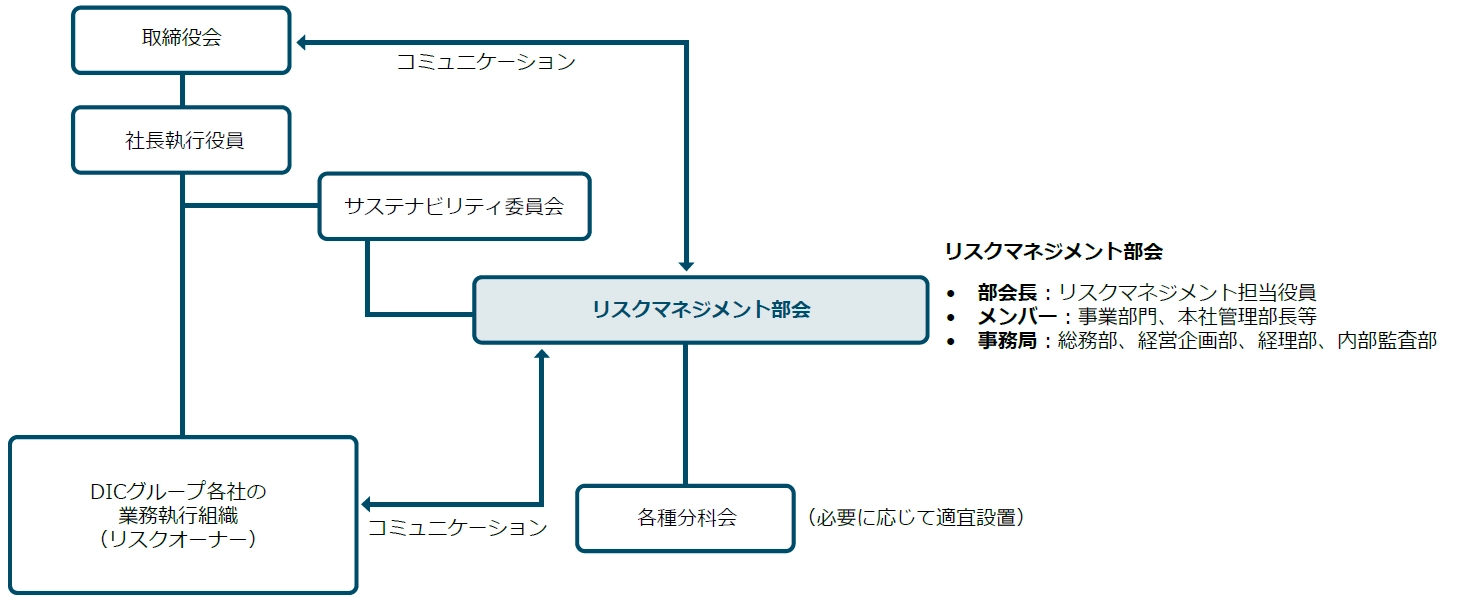
DICグループが長期経営計画「DIC Vision 2030」における成長シナリオを実現するためには、かつてなく多様で複雑なリスクを体系的にマネージしていくことが必要です。また、経営環境の変化やリスクの多様化に適切かつ柔軟に対応するとともに、潜在的なリスクが顕在化することによる事業への影響を速やかに最小限に抑えるため、リスクマネジメント活動を進めています。広範なリスクのうち、「外部環境リスク」、「コーポレートリスク」は当社グループのサステナビリティ活動の審議機関であるサステナビリティ委員会及び下部組織のリスクマネジメント部会で、「ビジネスリスク」については業務執行に係る重要な事項の審議機関である経営会議や執行会議など重要会議を通じて適切にモニタリングし、リスクが顕在化した場合の影響を低減するように各リスクに主管部署を定めてリスク対策を実施しています。
重要な事業リスクについては、リスクマネジメント部会で実施する調査結果を踏まえて、各リスクが顕在化した場合に、当社グループのビジネス及びステークホルダーに与え得る影響度合いを大、中、小に分類しています。
なお、将来に関する事項についての記載は、当連結会計年末現在における判断に基づくものであり、また当社グループに関する全てのリスクを網羅したものではありません。
リスクマネジメント体制図
リスクマネジメント活動の全体像
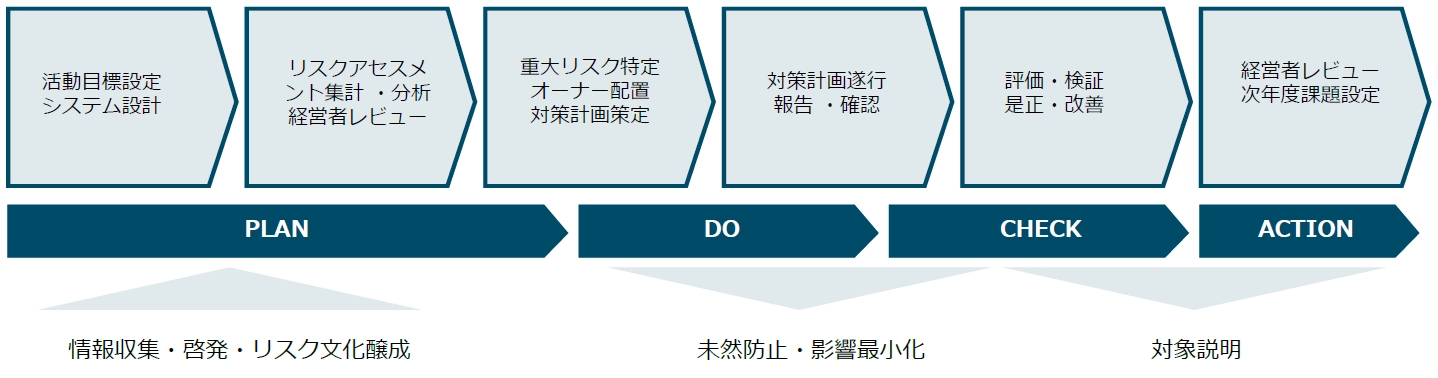
リスクマネジメント部会が主導し、1年間でPDCAを効果的に回しながら実効性向上を図る
事業等のリスク
当社グループは中長期に会社の業績に大きな影響を与える重要課題(マテリアリティ)を定めています。これらの重要課題については、確実で効率的な対応を心がけつつ、2022年スタートの長期経営計画「DIC Vision 2030」(注1)における事業の推進に役立てています。また、経営環境の変化やリスクの多様化に適切かつ柔軟に対応するとともに、潜在的なリスクが顕在化することによる事業への影響を速やかに最小限に抑えるため、当社グループのサステナビリティ経営の諮問機関であるサステナビリティ委員会の下部組織であるリスクマネジメント部会が中心となって、リスクマネジメント活動を進めています。広範なリスクから、リスクアセスメントによって発生可能性と影響度で評価し、当社グループにとっての主要なリスクを特定しています。特定されたリスクのうち、特に重要なリスクにはリスクオーナーを設置して対策を講じ、リスクマネジメント部会が進捗や成果を確認しています。これらの活動全般については、サステナビリティ委員会や取締役会で適宜報告するとともに、適切なモニタリングを行っています。
後述する主要なリスクについては、当社グループのマテリアリティ(注2)をベースにリスクマネジメント部会で実施する調査結果を踏まえて、各リスクが顕在化した場合に、当社グループのビジネス及びステークホルダーに与え得る影響度合いを大、中、小に分類しています(注3)。
なお、将来に関する事項についての記載は、当連結会計年度末現在における判断に基づくものであり、また当社グループに関する全てのリスクを網羅したものではありません。
- (注1)長期経営計画「DIC Vision 2030」の詳細は、https://www.dic-global.com/ja/ir/management/plan.htmlをご覧ください。
- (注2) マテリアリティの詳細は、DICレポート(統合報告書)
https://www.dic-global.com/ja/csr/annual/をご覧ください。 - (注3)各リスクが顕在化する可能性や時期など表中における項目の詳細は以下のとおりです。可能性(当連結会計年度末現在における各リスクが将来的に顕在化する可能性)
可能性(当連結会計年度末現在における各リスクが将来的に顕在化する可能性)
| 高: | 可能性が高い |
| 中: | 可能性が中程度 |
| 低: | 可能性が低い |
時期(当連結会計年度末現在における各リスクが顕在化し得る時期やタイミング)
| 長期: | 5年超 |
| 中期: | 3、4年程度 |
| 短期: | 2年以内 |
| 不明: | 顕在化するタイミングが予想できない |
区分(発生要因別の当社グループにおける管理上のリスク区分)
| ①: | 発生防止を自社でコントロールできない外部環境リスク |
| ②: | 会社のマネジメントで発生防止対策を取り得るコーポレートリスク |
| ③: | 事業の中で認識すべきビジネスリスク |
関連(長期経営計画「DIC Vision 2030」で定めた事業戦略との関連)
| A: | 成長実現に向けた事業ポートフォリオの変革 |
| B: | グローバル経営、ESG経営及び安全経営を下支えする経営基盤の強化 |
| C: | キャッシュ・フローマネジメント |
| 他: | 事業戦略の関係なし |
顕在化した場合に影響があるリスクについては、以下の19項目となります。
BCM(Business Continuity Management︓事業継続マネジメント)・危機管理
BCM・危機管理の基本的な考え⽅
DICグループでは、⼤規模地震・台⾵・⽔害などの⾃然災害、新型感染症、⼯場における爆発・⽕災・漏えいの事故など、事業継続に⽀障を来たすおそれのあるリスクをBCMの想定対象としています。
これらにより発生する危機的な事象の可能性と経営に与える影響度などを総合的に評価し、重要度の高いものから対策に取り組んでいます。
また、日本では本社対策本部・事業対策本部・現地対策本部の3つの対策本部構成による体制の整備や、主要製品のBCP(Business Continuity Plans)策定・更新など、BCM・危機管理の継続的な向上に取り組んでいます。
BCMについて
BCPの推進体制
国内DICグループでは、重大災害等発生時の危機管理規則を全社マニュアルとして整備し、その下位マニュアルとしてBCPを策定しています。
具体的には、製品本部ごとに製品を選定し、重要度の高いリソースから優先的に対応策を策定、BCPに反映しています。
また、生産拠点を持つ国内DICグループにもBCMを展開し、DIC本体と同様に、製品本部の戦略のもと、優先度の高いリスクを対象としたBCPを策定しています。
海外DICグループ会社においても国内と同様に、製品本部の戦略のもと、段階的にBCMを推進しています。
BCPの形骸化防止と実効性の向上への取り組み
国内DICグループでは、BCPが形骸化しないようBCPの実効性の維持・向上に努めています。
具体的には、各製品本部が定める個別のBCP内容が最新の事業環境やリスクを反映した状態であり、実際に機能するものであるかを確認するため、毎年、役員をはじめとするメンバーによるBCP更新ヒアリングを開催し、策定されたBCPの継続的な改善に努めています。
危機管理について
緊急対応訓練の実施
日本では、毎年、本社対策本部訓練、従業員の安否確認通報訓練、事業所間の緊急無線通報訓練、事業所別の総合防災訓練などを実施し、いつ災害が発生しても被害を最小限にとどめ、速やかな復旧により事業継続できる体制の維持・向上に努めています。
災害等情報管理ポータルシステム「DIC BCPortal」の運営
「DIC BCPortal」は、2025年も運営上の課題に対し、より安定した運用のための改善を行いました。具体的には、事故・災害発生時の迅速かつ的確な情報共有に向け、事業所による訓練での活用と利用者全員の接続・閲覧確認テストを実施し、有事の利用確実性を検証しました。また、発動基準の改定に加え、BCPortalを使用したコミュニケーション終了タイミングのルールを整備し、より実効性の高い運用体制を構築しました。
大規模災害時における地域対応
日本は世界有数の地震大国であり、地震発生時の防災・減災への取り組みが社会の重要課題となっています。
DIC本社が位置するディーアイシービルは、東京都中央区日本橋に立地しています。最新の免震設計が施されたディーアイシービルは、東京都中央区の帰宅困難者一時滞在施設に指定されています。
大震災が発生した際には地域と連携した帰宅困難者対応を行うべく、DICは中央区帰宅困難者支援施設運営協議会会員として日頃より活動しています。
また、このエリアには大型の商業施設やオフィスビルが集積しているため、例年、地域と連携した防災・減災活動や総合防災訓練に継続して参画し、大規模災害発生時における地域の安全確保にも貢献しています。
情報セキュリティの確保に向けた取り組み
情報セキュリティの基本的な考え方
DICグループでは、事業活動を行う上で、保有または管理する情報資産の保護の重要性を強く認識しています。
情報セキュリティを経営上の重要項目の一つに位置づけ、「情報セキュリティに関する方針」を定めています。本方針に基づき、
- 役員・社員各々が責任を持って日常的に情報資産を適切に管理します
- 機密情報は適正に扱われます
- 情報資産は効果的に活用されます
また、内部監査の実施を通じて、現状の問題点を確認し、想定されるリスクに備え、継続的な改善に努めています。
グローバルに進める情報セキュリティの推進・強化
DICグループにおける情報セキュリティの管理は、以下の4つの柱にて実施しています。
- 規程・ガイドライン
- 管理体制
- 情報セキュリティインフラ
- 社員への教育・訓練
規程・ガイドライン
DICグループ統一の「情報セキュリティに関する方針」のもと、
- 国内DICグループ, DICグループ中国地域, DICグループアジアパシフィック地域ではその方針を具体的に定義し運用するための「機密情報管理規程」、「情報管理ガイドライン」、「ITセキュリティガイドライン」を定めています
- Sun Chemicalでは、これらを包含するWritten Information Security Program(WISP)を定めています
また、新たなデジタルテクノロジーの急速な進展に対応するため、生成AIやクラウドサービス、制御系システムの適用拡張に対応したガイドライン・ルール類の新設・改訂をグローバルに推進しています。
管理体制
IT部門管掌役員を責任者とした情報セキュリティ部会を定期(年2回)・随時開催することで、新たなテクノロジーやリスクに適応した規程・ガイドラインの更新を適時に実施し、グループへ周知する体制を構築しています。
情報セキュリティ強化に関する年次目標と施策は、DICグループのサステナビリティ委員会の承認のもとで実施され、進捗が管理されています。
情報セキュリティインフラ
DICグループでは、下記を実施しています。
- グローバルで定常的な脆弱性診断
- 第三者機関による情報セキュリティリスクアセスメント・侵入テスト
これにより認識された潜在的なリスクに焦点をあて、情報セキュリティ対策ロードマップを策定・更新し、計画的に施策を実行しています。
また、インシデント対応訓練に基づく体制および対応マニュアル・プレイブックの改定・拡充を進めるとともに、外部のセキュリティ専門家による支援サービスも活用し、有事の際の対応力強化に努めています。
各事業所の制御系システムセキュリティについても、リスク分析と監査で洗い出した課題に基づき、ガイドラインの効果的な活用と管理サイクルの定着を通じた管理強化を図っています。
また、DICグループ中国地域, DICグループアジアパシフィック地域では、国内DICグループで導入済みのセキュリティ対策基盤・ツールのグループ各社への展開を継続し、Sun Chemicalにおいても各種視点での侵入テストの実施、サイバー攻撃検知・分析能力の強化、およびセキュリティ関連業務の効率化・自動化を実現するための高度な施策を順次展開しています。
社員への教育・訓練
DICグループでは毎年、社内ITネットワークを利用する全社員を対象に情報セキュリティに関するe-ラーニングを実施しています。
さらにサイバー攻撃や犯罪がより高度化・巧妙化する環境下で、社員のセキュリティ意識と対処能力の継続的向上を促進するため、フィッシングメール訓練を含む教育プログラムを概ね四半期サイクルでグローバルに実施しています。
これらの教育・訓練を通じて、生成AIの進化によりますます高度化、巧妙化するサイバー攻撃メール等に対しても、社員一人ひとりのセキュリティ意識を着実に高めることができています。
顧客・従業員のプライバシー・顧客データ
2025年において、
- 顧客・従業員のプライバシーの侵害に関して具体化した不服申立の事例はありませんでした
- DICグループが起点となった顧客データの漏えいや紛失などの事例はありませんでした

